Stand: 22. Oktober 2026. Das BSI warnte am Vortag und forderte Betreiber zum sofortigen Handeln auf. Die damals angekündigten Updates sind inzwischen veröffentlicht. Dieser Beitrag ordnet die Meldung für WordPress-Betreiber ein und führt durch die nächsten Schritte.
Bitte nicht auf das nächste Wartungsfenster warten
Lassen Sie öffentlich erreichbare PHP-Websites vorrangig aktualisieren. Sie brauchen Unterstützung? Fragen Sie jetzt Hilfe beim PHP-Update an.
Was ist passiert – und warum ist das dringend?
Es geht um zwei Fehler in PHP selbst. Angreifer können unter passenden Bedingungen ohne Anmeldung eigenen Programmcode mit den Rechten des Webserver-Prozesses ausführen. Beide Lücken sind mit CVSS 4.0: 9,2 von 10 als kritisch bewertet.
- CVE-2026-109618: Ein Speicherfehler kann PHP beim Verarbeiten einer Anfrage in einen unsicheren Zustand bringen.
- CVE-2026-109619: Interne Daten einer beendeten Anfrage können in einer späteren Anfrage fehlerhaft weiterverwendet werden.
Die konkreten Angriffswege hängen von Konfiguration und Anwendung ab. PHP nennt unter anderem PHP-FPM, Apache/mod_php, CGI, FrankenPHP und LiteSpeed als zu prüfende Webumgebungen. Besonders hoch bewertet das Projekt das Risiko bei mod_php. Eine normale Startseite oder ein unauffälliger Malware-Scan gibt deshalb keine Entwarnung.
Welche Version muss ich aktualisieren?
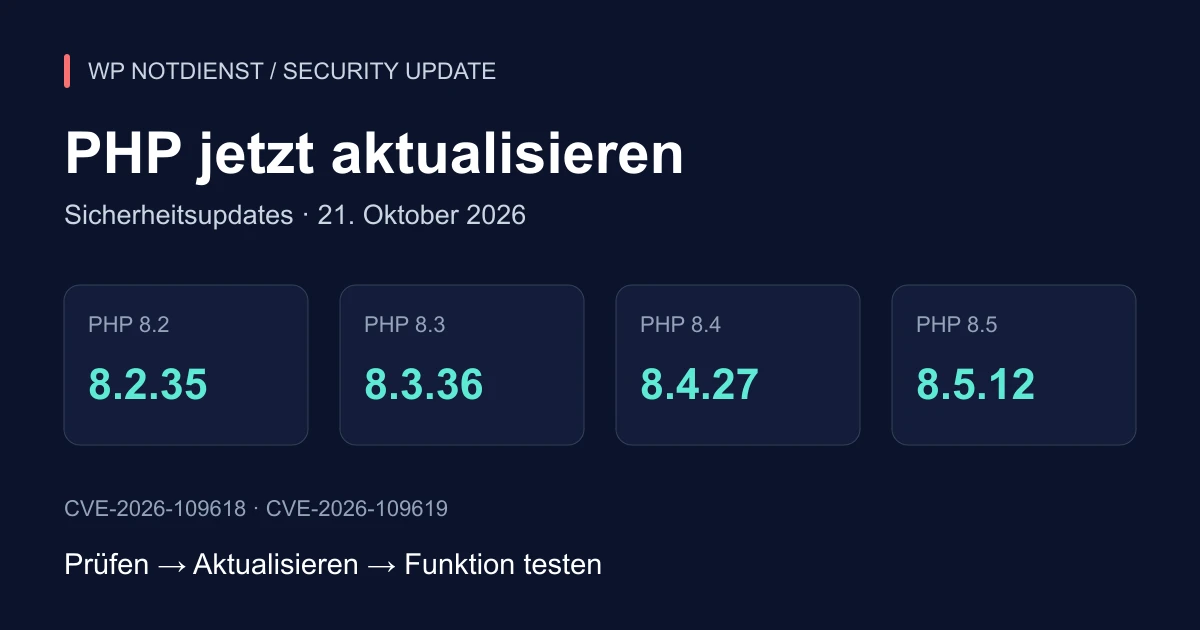
Die Tabelle zeigt die ersten offiziellen Releases mit den Korrekturen für beide CVEs. Nutzen Sie mindestens diesen Patchstand im jeweiligen Zweig oder ein neueres Sicherheitsrelease.
| Eingesetzter PHP-Zweig | Verwundbarer offizieller Patchstand | Erstes korrigiertes Release |
|---|---|---|
| PHP 8.2 | bis einschließlich 8.2.34 | 8.2.35 |
| PHP 8.3 | bis einschließlich 8.3.35 | 8.3.36 |
| PHP 8.4 | bis einschließlich 8.4.26 | 8.4.27 |
| PHP 8.5 | bis einschließlich 8.5.11 | 8.5.12 |
Bei Hosting- und Linux-Paketen zählt auch der Anbieter-Patchstatus. Manche Anbieter übernehmen Korrekturen in Pakete mit älterer Basisversionsnummer. Bitten Sie dann um die genaue Paketversion und die Bestätigung, dass beide CVEs behoben sind. Die pauschale Aussage „PHP ist aktuell“ reicht für diese Prüfung nicht.
PHP 8.1 und ältere Zweige erhalten keine regulären Sicherheitsreleases mehr vom PHP-Projekt. Es gibt minimale Quellcode-Backports für 7.4, 8.0 und 8.1 sowie gegebenenfalls Anbieter-Lösungen. Das ersetzt keine längerfristige Migration. Für PHP 8.2 endet der offizielle Sicherheitssupport am 31. Dezember 2026; planen Sie den nächsten Versionswechsel rechtzeitig.
Was sollten WordPress-Betreiber jetzt tun?
- Hosting zuordnen: Notieren Sie Domains, Shops und weitere PHP-Anwendungen im Hostingkonto. Vergessen Sie erreichbare Testinstallationen nicht.
- Patchstatus anfragen: Lassen Sie den Hoster die tatsächlich für die Website laufende PHP-Version und die Behebung beider CVEs bestätigen. Eine lokale Ausgabe von
php -vkann eine andere Laufzeit betreffen. - Update vorbereiten: Prüfen Sie ein aktuelles Backup und den Wiederherstellungsweg. Testen Sie kritische Funktionen möglichst in einer geschützten Testumgebung, ohne die Aktualisierung unnötig zu verzögern.
- PHP aktualisieren lassen: Spielen Sie das passende korrigierte Paket ein oder beauftragen Sie den Hoster. Stellen Sie sicher, dass die zuständigen PHP-Prozesse mit dem neuen Stand laufen und gegebenenfalls neu gestartet wurden.
- Website testen: Prüfen Sie Startseite, Anmeldung, Kontaktformular samt Nachrichteneingang und bei Shops Warenkorb, Kasse und Zahlungsablauf. Kontrollieren Sie Fehlerprotokolle und dokumentieren Sie den Patchstand.
Ein Patch innerhalb desselben unterstützten Zweigs ist ein anderer Eingriff als etwa der Wechsel von PHP 7 auf PHP 8.5. Bei einem größeren Versionswechsel hilft ein Kompatibilitätstest, Ausfälle durch alte Plugins oder eigenen Code zu vermeiden.
Was, wenn der Hoster noch kein Update anbietet?
Fordern Sie einen konkreten Bereitstellungstermin und eine Übergangslösung an. Die PHP-Advisories beschreiben Maßnahmen, die einzelne Angriffswege einschränken. Sie ersetzen das vollständige Update nicht. Lassen Sie solche Serveränderungen fachlich prüfen; das unüberlegte Aufheben von Speichergrenzen kann beispielsweise die Verfügbarkeit gefährden.
Ein Sicherheitsplugin oder eine Firewall ist kein Nachweis, dass die PHP-Lücken geschlossen sind. Wenn ein zeitnaher Patch unmöglich ist, stimmen Sie mit dem Hoster eine Zugriffsbeschränkung oder vorübergehende Abschaltung der betroffenen Anwendung ab.
Was tun bei Verdacht auf einen bereits erfolgten Angriff?
Sichern Sie vorhandene Protokolle und dokumentieren Sie unbekannte Konten, Dateiänderungen oder Weiterleitungen. Das Update schließt die Lücken, entfernt aber keinen bereits eingeschleusten Schadcode. Unsere Sofortmaßnahmen für WordPress-Vorfälle helfen bei der Reihenfolge. Bei konkreten Spuren unterstützen wir mit Untersuchung und Bereinigung.
Langfristig weniger Wartung: WordPress zu Next.js umziehen
Sie möchten die wiederkehrende Pflege von WordPress, Themes und Plugins reduzieren? Unser Ratgeber zum WordPress-Umzug auf Next.js erklärt die Alternative ohne PHP, die Inhaltspflege mit KI und worauf es bei der Umstellung ankommt.
Ein geplanter Umzug ersetzt das jetzt nötige PHP-Update nicht. Solange Ihre bisherige Website erreichbar ist, muss sie weiter abgesichert werden. Auch das neue System benötigt Sicherheitsupdates; der Vorteil liegt in einer schlankeren, passend geplanten Architektur.
Wir unterstützen Sie beim nächsten Schritt
Unklar, welche PHP-Version Ihr Hosting nutzt oder wer das Update übernimmt? Wir helfen bei Versionsprüfung, Hoster-Abstimmung, Aktualisierung und Funktionstest. Bei einem Sicherheitsverdacht prüfen wir zusätzlich die vorhandenen Spuren. Umfang und Kosten klären wir vor Beginn; die kostenlose Ersteinschätzung ersetzt keine Prüfung Ihrer internen Serverkonfiguration.
Jetzt Kontakt aufnehmen und PHP-Update anfragen →
Nennen Sie Ihre Website-URL, den Hoster und – falls bekannt – die PHP-Version. Schreiben Sie „PHP-Sicherheitsupdate“ in die Beschreibung. Bitte senden Sie keine Passwörter oder Zugangsdaten.
Das könnte Sie auch interessieren
Weiterlesen: WordPress zu Next.js umziehen: weniger Wartung, ohne PHP →